

Cercetătorii în domeniul securității de la IBM au anunțat recent descoperirea unei noi familii de programe malware numite „ZeroClear ”, create de grupul de hacking iranian APT34 în colaborare cu xHunt . Acest malware vizează sectoarele industrial și energetic din Orientul Mijlociu. Cercetătorii nu au dezvăluit numele companiilor victime, dar au publicat un raport detaliat de 28 de pagini care analizează malware-ul .
ZeroClear afectează doar Windows deoarece, așa cum îi spune și numele, calea bazei de date a programului (PDB) a fișierului său binar este utilizată pentru a executa un atac distructiv care suprascrie înregistrarea principală de boot (MBR) și partițiile de pe mașinile Windows compromise.
ZeroClear este clasificat drept malware cu un comportament oarecum similar cu cel al „Shamoon” (malware despre care s-a vorbit pe larg deoarece a fost folosit pentru atacuri asupra companiilor petroliere încă din 2012). Deși Shamoon și ZeroClear au capacități și comportamente similare, cercetătorii spun că cele două sunt programe malware separate și distincte.
La fel ca malware-ul Shamoon, ZeroClear folosește și un controler legitim de hard disk numit „RawDisk by ElDos” pentru a suprascrie înregistrarea principală de boot (MBR) și partițiile de disc ale computerelor vizate care rulează Windows.
Deși driverul ElDos nu este semnat, malware-ul reușește să îl execute încărcând un driver VirtualBox vulnerabil, dar nesemnat , exploatând-o pentru a ocoli mecanismul de verificare a semnăturii și a încărca driverul ElDos nesemnat.
Acest malware este implementat prin atacuri de tip „brute-force” pentru a obține acces la sisteme de rețea slab securizate. Odată ce atacatorii infectează dispozitivul țintă, aceștia răspândesc malware-ul în rețeaua companiei, ca pas final în procesul de infectare.
„Curățătorul ZeroCleare face parte din etapa finală a atacului general. Este conceput pentru a implementa două forme diferite, adaptate la sistemele pe 32 și 64 de biți.
Fluxul general de evenimente pe mașinile pe 64 de biți include utilizarea unui driver semnat vulnerabil și apoi exploatarea acestuia pe dispozitivul țintă pentru a permite ZeroCleare să ocolească stratul de abstracție hardware Windows și să ocolească unele garanții ale sistemului de operare care împiedică drivere nesemnate să ruleze pe 64 de biți mașini ', citește raportul IBM.
Primul controler din acest lanț se numește soy.exe și este o versiune modificată a încărcătorului de drivere Turla.
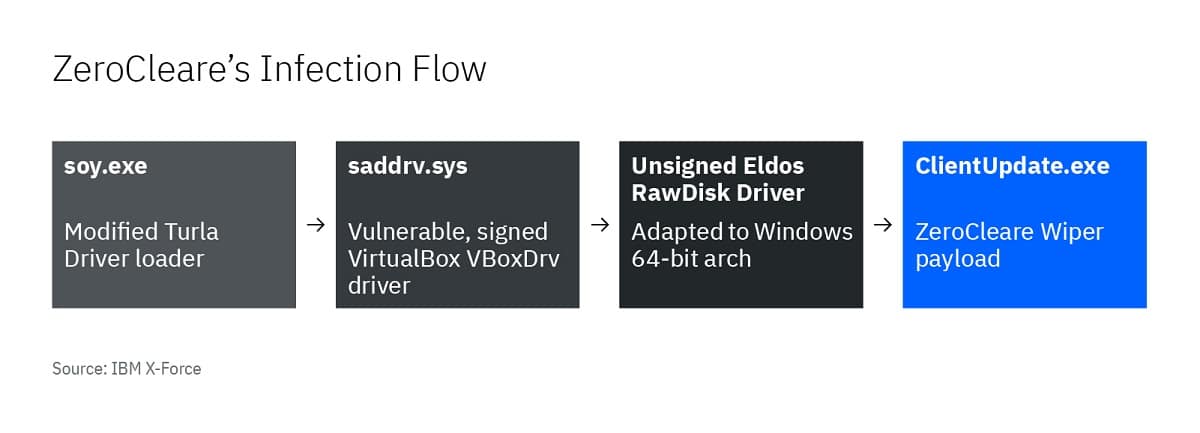
Acest driver este folosit pentru a încărca o versiune vulnerabilă a driverului VirtualBox , pe care atacatorii o exploatează pentru a încărca driverul EldoS RawDisk. RawDisk este un utilitar legitim folosit pentru a interacționa cu fișiere și partiții și a fost folosit și de atacatorii Shamoon pentru a accesa MBR-ul.
Pentru a obține acces la nucleul dispozitivului, ZeroCleare folosește un driver vulnerabil intenționat și scripturi PowerShell / Batch malware pentru a ocoli comenzile Windows. Prin adăugarea acestor tactici, ZeroCleare s-a răspândit pe numeroase dispozitive din rețeaua afectată, însămânțând semințele unui atac distructiv care ar putea afecta mii de dispozitive și ar putea provoca întreruperi care ar putea dura luni de zile pentru a se recupera complet ".
Deși multe dintre campaniile APT pe care cercetătorii le dezvăluie se concentrează pe spionajul cibernetic, unele dintre aceleași grupuri desfășoară și operațiuni distructive. Din punct de vedere istoric, multe dintre aceste operațiuni au avut loc în Orientul Mijlociu și au vizat companii energetice și instalații de producție, care sunt active naționale vitale.
Deși cercetătorii nu au identificat definitiv nicio organizație specifică responsabilă pentru acest malware, inițial au sugerat că APT33 a fost implicat în crearea ZeroClear.
Și apoi IBM a susținut că APT33 și APT34 au creat ZeroCleare, dar la scurt timp după publicarea documentului, atribuția s-a schimbat în xHunt și APT34, iar cercetătorii au recunoscut că nu sunt XNUMX% siguri.
Potrivit cercetătorilor, atacurile ZeroClear nu sunt oportuniste și par a fi operațiuni direcționate împotriva unor sectoare și organizații specifice.